Cuộc sống số giúp con người làm việc, học tập và giao dịch nhanh hơn nhưng cũng kéo theo nhiều rủi ro mới. An ninh mạng là gì vì thế trở thành câu hỏi quan trọng. Khái niệm này không chỉ nói về chống hacker mà còn bao gồm việc bảo vệ thiết bị, tài khoản, hệ thống và dữ liệu trước truy cập trái phép, mất mát hoặc phá hoại, từ đó giúp người dùng phòng ngừa nguy cơ.
Hiểu an ninh mạng là gì một cách đơn giản
An ninh mạng, hay cybersecurity, là tập hợp công nghệ, quy trình và thói quen nhằm bảo vệ máy tính, máy chủ, thiết bị di động, ứng dụng, mạng và dữ liệu trước tấn công hoặc truy cập trái phép. Khi tìm hiểu an ninh mạng là gì, có thể hình dung đây là hệ thống phòng thủ nhiều lớp cho hoạt động trong môi trường số.
Mục tiêu cốt lõi xoay quanh ba yếu tố: bảo mật, toàn vẹn và sẵn sàng. Bảo mật nghĩa là dữ liệu chỉ được người có quyền sử dụng. Toàn vẹn là thông tin không bị chỉnh sửa trái phép. Sẵn sàng nghĩa là hệ thống vẫn hoạt động khi người dùng cần, kể cả lúc gặp sự cố.
Một khái niệm liên quan là an toàn thông tin, nhưng phạm vi có thể rộng hơn vì bao gồm dữ liệu số lẫn tài liệu vật lý. Trong khi đó, an ninh mạng là gì thường tập trung vào nguy cơ phát sinh từ Internet, phần mềm, thiết bị và hệ thống kết nối.
Vì sao cần hiểu an ninh mạng trong đời sống hiện đại?
Ngày nay, một người có thể sử dụng cùng lúc email, ngân hàng số, mạng xã hội, ứng dụng làm việc và nhiều dịch vụ trực tuyến. Mỗi tài khoản đều chứa dữ liệu cá nhân hoặc thông tin có giá trị. Chỉ một mật khẩu yếu, đường link giả mạo hay phần mềm lỗi thời cũng có thể tạo cơ hội cho kẻ xấu.
Hiểu an ninh mạng là gì giúp nhận ra rủi ro không chỉ xuất hiện ở tập đoàn lớn. Cá nhân cũng có thể bị đánh cắp tài khoản, lộ hình ảnh, mất tiền hoặc bị mạo danh. Doanh nghiệp còn đối mặt với gián đoạn vận hành, thất thoát dữ liệu và suy giảm uy tín.
Làm việc từ xa, lưu trữ đám mây và thiết bị thông minh khiến bề mặt tấn công rộng hơn. Một nhân viên dùng Wi-Fi công cộng hoặc cài phần mềm không rõ nguồn gốc có thể vô tình mở đường cho sự cố. Khi đọc tin tức online về lộ dữ liệu, người dùng nên chú ý cách thức tấn công để rút kinh nghiệm và phòng ngừa.
Những mối đe dọa thường gặp khi tìm hiểu an ninh mạng là gì
Các cuộc tấn công mạng thường có nhiều hình thức. Phishing là cách kẻ xấu giả danh ngân hàng, đơn vị giao hàng, đồng nghiệp hoặc dịch vụ quen thuộc để dụ người dùng cung cấp mật khẩu, mã xác thực hay thông tin thẻ.
Malware là tên chung cho phần mềm độc hại như virus, trojan, spyware và ransomware. Chúng có thể đánh cắp dữ liệu, theo dõi hoạt động, khóa thiết bị hoặc mã hóa tệp rồi đòi tiền chuộc. Mã độc thường lây qua tệp đính kèm, phần mềm lậu hoặc website nguy hiểm.
Khi hiểu an ninh mạng là gì, cũng cần biết về tấn công mật khẩu. Kẻ xấu có thể thử nhiều tổ hợp, tận dụng mật khẩu đã rò rỉ hoặc lợi dụng việc dùng chung một mật khẩu cho nhiều tài khoản.
Ngoài ra còn có tấn công từ chối dịch vụ, khai thác lỗ hổng, chiếm quyền tài khoản và tấn công chuỗi cung ứng. Nguy cơ nội bộ cũng đáng chú ý khi nhân viên gửi nhầm dữ liệu, cấp quyền quá rộng hoặc dùng thiết bị thiếu bảo vệ.
Các lớp phòng thủ tạo nên hệ thống bảo mật mạng hiệu quả
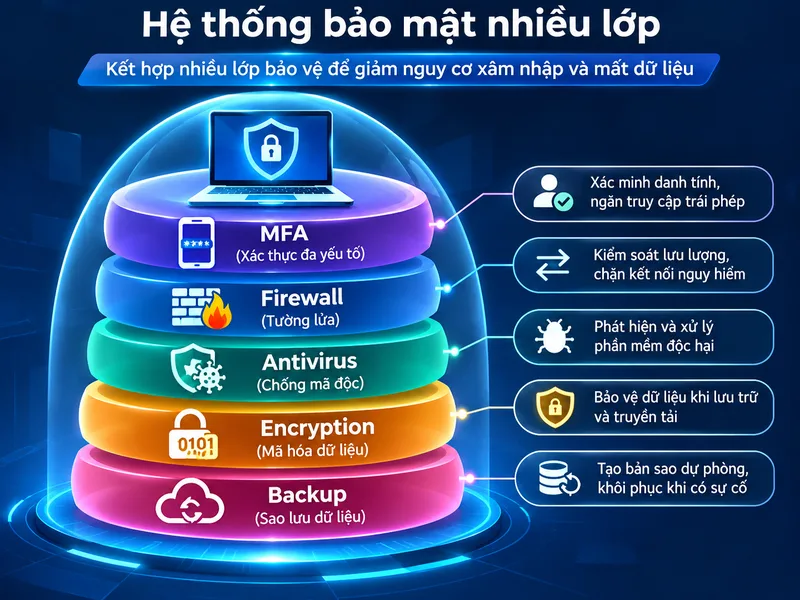
Khi hiểu an ninh mạng là gì, người dùng cần nhiều lớp phòng thủ phối hợp. Lớp đầu tiên là quản lý danh tính và quyền truy cập. Người dùng chỉ nên được cấp quyền cần thiết, còn tài khoản quan trọng nên bật xác thực nhiều yếu tố để giảm nguy cơ bị chiếm quyền.
Lớp tiếp theo là bảo vệ thiết bị và phần mềm. Máy tính, điện thoại, máy chủ và ứng dụng cần được cập nhật định kỳ để vá lỗ hổng. Phần mềm chống mã độc, tường lửa và công cụ giám sát giúp phát hiện hành vi bất thường trước khi sự cố lan rộng.
Dữ liệu cũng cần được mã hóa và sao lưu. Bản sao dự phòng nên lưu tách biệt với hệ thống chính để có thể khôi phục khi bị ransomware hoặc lỗi phần cứng. Khi tìm hiểu an ninh mạng là gì, người dùng sẽ thấy sao lưu không ngăn được tấn công nhưng giúp giảm hậu quả.
Cuối cùng là con người. Doanh nghiệp cần đào tạo nhân viên nhận biết email giả mạo, xử lý dữ liệu nhạy cảm và báo cáo sự cố đúng quy trình.
Doanh nghiệp nên triển khai an ninh mạng như thế nào?
Doanh nghiệp nên bắt đầu bằng việc xác định tài sản quan trọng như dữ liệu khách hàng, hệ thống thanh toán, tài khoản quản trị, máy chủ và ứng dụng nội bộ. Sau đó, cần đánh giá rủi ro để biết tài sản nào dễ bị tấn công, hậu quả ra sao và biện pháp nào cần ưu tiên.
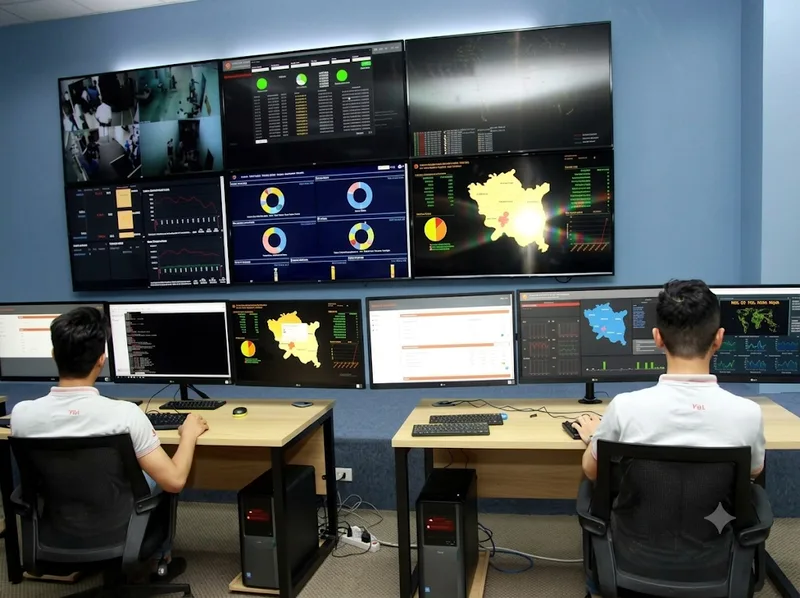
Khi đã hiểu an ninh mạng là gì, tổ chức cần xây dựng quy trình quản lý quyền truy cập, cập nhật phần mềm, sao lưu, giám sát và phản ứng sự cố. Tài khoản của nhân viên nghỉ việc phải được thu hồi kịp thời; dữ liệu nhạy cảm cần giới hạn người truy cập; nhật ký hệ thống nên được lưu để phục vụ điều tra.
Một kế hoạch ứng phó cũng cần xác định rõ ai chịu trách nhiệm kỹ thuật, ai liên hệ khách hàng, ai quyết định cô lập hệ thống và cách khôi phục hoạt động. Việc chuẩn bị trước giúp giảm thời gian lúng túng.
Các bản tin tức về tấn công mạng thường cho thấy nhiều sự cố nghiêm trọng hơn vì phản ứng chậm hoặc thiếu bản sao lưu. Do đó, kiểm tra định kỳ, diễn tập và rà soát quyền truy cập nên được duy trì.
Người dùng cá nhân cần làm gì để tự bảo vệ trên Internet?
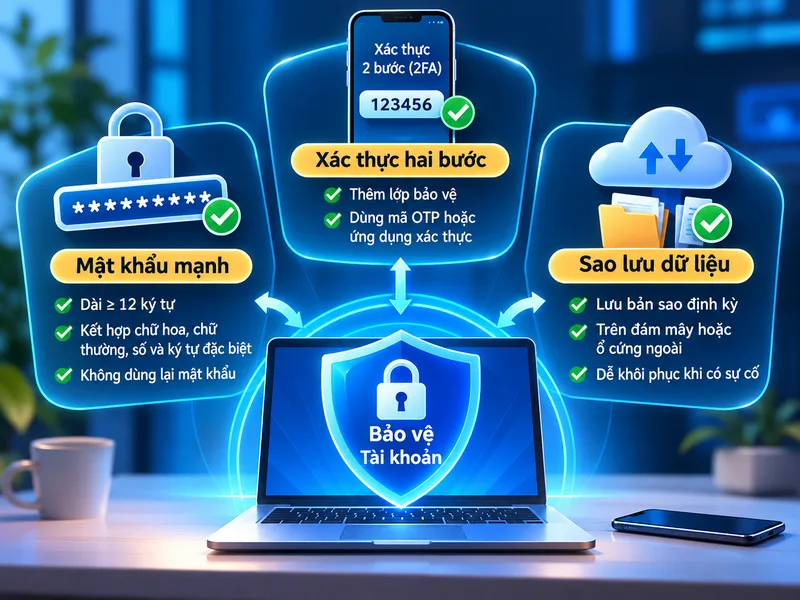
Với cá nhân, hiểu an ninh mạng là gì nên đi cùng những thói quen đơn giản nhưng đều đặn. Trước hết, hãy dùng mật khẩu dài, khó đoán và không lặp lại giữa các tài khoản quan trọng. Trình quản lý mật khẩu có thể giúp tạo và lưu chuỗi đăng nhập phức tạp.
Xác thực hai bước hoặc nhiều yếu tố nên được bật cho email, ngân hàng, mạng xã hội và dịch vụ lưu trữ. Người dùng không nên cung cấp mã OTP, mật khẩu hoặc mã khôi phục cho bất kỳ người nào liên hệ bất ngờ.
Trước khi nhấp đường link, hãy kiểm tra địa chỉ người gửi, tên miền và nội dung yêu cầu. Không tải ứng dụng từ nguồn lạ, tránh phần mềm bẻ khóa và luôn cập nhật hệ điều hành. Wi-Fi công cộng cũng cần thận trọng, đặc biệt khi thực hiện giao dịch tài chính.
Sao lưu ảnh, tài liệu và tệp quan trọng giúp giảm thiệt hại nếu thiết bị hỏng hoặc bị mã hóa. Khi phát hiện tài khoản có hoạt động bất thường, nên đổi mật khẩu, đăng xuất khỏi phiên lạ và kiểm tra thông tin khôi phục.
Hiểu an ninh mạng là gì để xây dựng thói quen số an toàn
An ninh mạng không phải trạng thái cố định. Công nghệ thay đổi, phần mềm xuất hiện lỗ hổng và phương thức lừa đảo liên tục biến đổi. Vì thế, người dùng cần cập nhật kiến thức. Tư duy xác minh trước khi tin giúp giảm rủi ro khi nhận email, tin nhắn hoặc yêu cầu gấp.
Hy vọng những thông tin trên đã giúp bạn hiểu rõ an ninh mạng là gì cũng như tầm quan trọng của việc bảo vệ thiết bị, tài khoản, hệ thống và dữ liệu trong môi trường số. Từ sử dụng mật khẩu mạnh, xác thực nhiều lớp đến sao lưu dữ liệu và thường xuyên cập nhật phần mềm, mỗi thói quen nhỏ đều góp phần hạn chế rủi ro trước các mối đe dọa trên Internet. Chủ động nâng cao nhận thức và duy trì những biện pháp bảo mật phù hợp sẽ giúp bạn sử dụng công nghệ an toàn hơn mỗi ngày.
Bạn có thể tham khảo thêm nhiều nội dung hữu ích tại h2oustonswims.org.